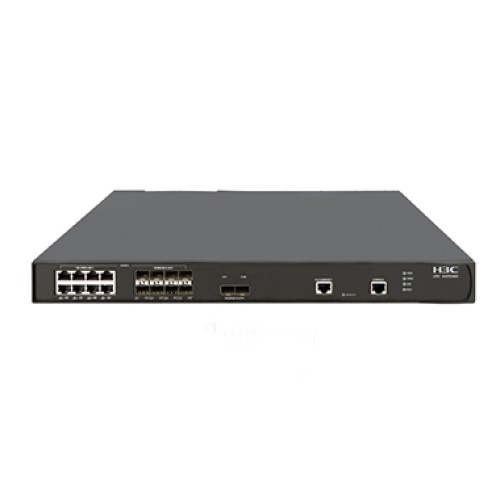
Контролер доступу H3C WX3840H
- Модель: WX3840H
- Наявність: В наявності
-
Уточнюйте
Контролери бездротового доступу серії H3C WX3800H є найновішим поколінням уніфікованих контролерів доступу для дротових та бездротових мереж, що відрізняються високою продуктивністю, ємністю, надійністю та підтримкою універсальних бізнес-функцій, орієнтованих на застосування в корпоративних мережах. Контролери доступу серії WX3800H оснащуються високопродуктивним багатоядерним процесором та працюють на основі інноваційної платформи Comware V7 (далі за текстом просто V7). V7 пропонує стандартний набір функцій детального керування користувачами, повний набір засобів керування радіочастотними ресурсами, засоби забезпечення цілодобової безпеки бездротової мережі, швидкий роумінг на рівні 2 та рівні 3, потужні можливості керування якістю обслуговування (QoS) та подвійний стек протоколів IPv4/IPv6. V7 додатково підтримує новітні технології бездротових мереж, такі як багатоядерна площина управління, бездротове визначення розташування наступного покоління на базі CUPID, Bonjour і Hotspot 2.0. Крім того, платформа може застосовуватися в мережах різних конфігурацій, таких як мережі з хмарним керуванням, мережі з ієрархією контролерів доступу та IRF.
Серія контролерів доступу H3C WX3800H представлена двома моделями: WX3820H та WX3840H. У поєднанні із залежними точками доступу H3C вони дозволяють створити ідеальне рішення для контролю доступу до бездротової мережі у середніх та великих корпоративних мережах груп будівель та забезпечення покриття у бездротових мережах міського масштабу.
Апаратні характеристики
|
Характеристика |
WX3820H |
WX3840H |
|
Габарити (Ш x Р x В) |
440 × 420 × 43,6 мм |
|
|
Вага |
7,3 кг (з двома блоками живлення) |
|
|
Пропускна здатність |
8 Гбіт /с |
16 Гбіт /с |
|
Порти |
8 совмещ . GE + SFP
|
8 совмещ . GE + SFP
|
|
Блоки живлення |
1 блок живлення змінного струму в комплекті, змінні блоки живлення, резервування за схемою 1+1 (замовляється окремо) |
|
|
Максимальна споживана потужність |
<300 Вт |
|
|
Температура при роботі та зберіганні: |
0 .. 45°C/-40 .. 70°C |
|
|
Відносна вологість при роботі та зберіганні: |
5% .. 95% |
|
|
Стандарти безпеки |
UL 60950-1 |
|
|
Електромагнітна сумісність |
ETSI EN 300 386 V1.3.3:2005 |
|
|
Середній час напрацювання на відмову ( MTBF ) |
≥ 38 років |
|
Характеристики програмного забезпечення
|
Характеристика |
Опис |
WX3820H |
WX3840H |
|
Основні функції |
Кількість керованих точок доступу за замовчуванням |
0 |
0 |
|
Об `єм ліцензії |
1/4/8/16/32/64/128/512/1024 |
||
|
Макс. кількість керованих точок доступу |
512 (рекомендується локальне
пересилання) |
1024 |
|
|
максимальне кількість станцій |
8192 |
20480 |
|
|
Управління доступом до середи 802.11 |
Протоколи 802.11 |
√ |
|
|
Декілька SSID ( на радіомодуль ) |
16 |
||
|
Приховування SSID |
√ |
||
|
Захист 11G |
√ |
||
|
Тільки 11n |
√ |
||
|
Обмеження числа користувачів |
Підтримується: на основі SSID , на основі радіомодуля |
||
|
Пакети Keepalive |
√ |
||
|
Режим бездіяльності |
√ |
||
|
Призначення кодів для кількох країн |
√ |
||
|
Ізоляція користувачів бездротовий мережі |
Підтримується: |
||
|
Автоматичне перемикання ширини каналу 20 МГц/40 МГц у режимі 40 МГц |
√ |
||
|
Локальна пересилання |
Локальна пересилка на основі SSID + VLAN |
||
|
CAPWAP |
Автоматичне введення серійного номера точки доступу |
√ |
|
|
Виявлення контролера доступу ( DHCP option 43, DNS ) |
√ |
||
|
Тунелі IPv6 |
√ |
||
|
Синхронізація годин |
√ |
||
|
Пересилання кадрів Jumbo |
√ |
||
|
Призначення основних мережних параметрів точки доступу через контролер доступу |
Підтримується: статична IP -адреса, мережа VLAN , адреса підключеного контролера доступу |
||
|
З'єднання між точкою доступу та контролером доступу на рівні 2/рівні 3 |
√ |
||
|
Проходження NAT при з'єднанні точок доступу з контролером доступу |
√ |
||
|
Роумінг |
Роумінг в межах контролера доступу між точками доступу на рівні 2 і рівні 3 |
√ |
|
|
Роумінг між контролерами доступу, між точками доступу на рівні 2 та рівні 3 |
√ |
||
|
Функції шлюзу |
Трансляція мережевих адрес (NAT) |
√ |
|
|
PPPoE |
√ |
||
|
DDNS |
√ |
||
|
IPSEC VPN |
√ |
||
|
SSL VPN |
√ |
||
|
GRE |
√ |
||
|
Управління доступом |
Відкрита система загальний _ ключ |
√ |
|
|
WEP-64/128, динамічний WEP |
√ |
||
|
WPA, WPA2, WPA3 |
√ |
||
|
TKIP |
√ |
||
|
CCMP |
√ ( рекомендується 11n) |
||
|
SSH v1.5/v2.0 |
√ |
||
|
Механізм контролю доступу кінцевих вузлів ( EAD ) для бездротової мережі |
√ |
||
|
Аутентифікація через портал |
Підтримується: віддалена автентифікація, зовнішній сервер |
||
|
Перенаправлення на сторінку порталу |
Підтримується: на основі SSID , примусове відображення сторінки порталу точки доступу |
||
|
Проксі обходу порталу |
√ |
||
|
802.1x |
Розвантаження процесора для операцій EAP-TLS, EAP-TTLS, EAP-PEAP, EAP-MD5, EAP-SIM, LEAP, EAP-FAST, EAP ( лише для TLS, PEAP) |
||
|
Локальна автентифікація |
Аутентифікація згідно 802.1 X , аутентифікація через портал, аутентифікація за MAC -адресами |
||
|
Аутентифікація LDAP |
На основі 802.1 X та через портал |
||
|
Контроль доступу користувачів залежно від розташування точки доступу |
√ |
||
|
Управління доступом гостьових користувачів |
√ |
||
|
Канали VIP |
√ |
||
|
Виявлення атак на ARP |
Підтримується : SAVI бездротовий мережі |
||
|
Захист від заміни SSID |
Прив'язка SSID + ім'я користувача |
||
|
Вибір сервера AAA залежно від SSID та домену |
√ |
||
|
Резервування сервера AAA |
√ |
||
|
Локальний сервер AAA для користувачів бездротової мережі |
√ |
||
|
TACACS+ |
√ |
||
|
Управління якістю обслуговування ( QoS ) |
Зіставлення пріоритетів |
√ |
|
|
Фільтрування пакетів та класифікація трафіку на рівнях 2-4 |
√ |
||
|
Обмеження швидкості |
Підтримується із кроком 8 кбіт/с |
||
|
802.11e/WMM |
√ |
||
|
Контроль доступу залежно від профілю користувача |
√ |
||
|
Інтелектуальне обмеження пропускної спроможності (алгоритм рівномірного розподілу пропускної спроможності) |
√ |
||
|
Інтелектуальне обмеження пропускної спроможності (на рівні користувача) |
√ |
||
|
Інтелектуальний режим гарантованої пропускної спроможності |
Підтримується: вільне протікання пакетів від будь-якого ідентифікатора SSID за відсутності перевантажень по трафіку та гарантована мінімальна пропускна спроможність для кожного ідентифікатора SSID при перевантаженні по трафіку |
||
|
Оптимізація параметрів QoS для SVP phone |
√ |
||
|
Контроль доступу для підключень ( CAC ) |
Підтримується: на основі кількості користувачів/пропускної спроможності |
||
|
Параметри QoS для з'єднання на всій довжині |
√ |
||
|
Обмеження швидкості вхідного трафіку від точки доступу |
√ |
||
|
Управління радіо частотними ресурсами |
Блокування коду країни |
√ |
|
|
Статичні налаштування каналу та потужності |
√ |
||
|
Автоматичні налаштування каналу та потужності |
√ |
||
|
Автоматичне регулювання швидкості передачі |
√ |
||
|
Виявлення та виправлення прогалин у покритті |
√ |
||
|
Балансування навантаження |
Підтримується: на основі трафіку, користувача та частотного діапазону (підтримка двох діапазонів) |
||
|
Інтелектуальна балансування навантаження |
√ |
||
|
Група балансування навантаження на точки доступу |
Підтримується: автоматичне виявлення та гнучке налаштування |
||
|
Безпека _ |
Статичний « чорний » список |
√ |
|
|
Динамічний « чорний » список |
√ |
||
|
« Білий » список |
√ |
||
|
Виявлення підставних точок доступу |
Підтримується: на основі SSID , BSSID , OUI пристрою та інших параметрів |
||
|
Придушення підставних точок доступу |
√ |
||
|
Виявлення атак лавинною передачі |
√ |
||
|
Виявлення атак підміни |
√ |
||
|
Виявлення атак на слабкий вектор IV |
√ |
||
|
WIPS |
Підтримується: безпека мобільної мережі на рівні 7 |
||
|
Протоколи рівня 2 |
ARP ( мимовільні запити ARP) |
√ |
|
|
802.1p |
√ |
||
|
802.1q |
√ |
||
|
802.1x |
√ |
||
|
Протоколи IP |
Протокол IPv4 |
√ |
|
|
Стандартна підтримка IPv6 |
√ |
||
|
SAVI IPV6 |
√ |
||
|
Портал IPv6 |
√ |
||
|
Сервер DHCP (IPv4, IPv6) |
√ |
||
|
Багато адресна розсилання |
Відстеження трафіку MLD |
√ |
|
|
Відстеження IGMP |
√ |
||
|
Групи багатоадресної розсилки |
256 |
||
|
Перетворення багатоадресних розсилок в одноадресні ( IPv 4, IPv 6) |
Підтримується: налаштування обмеження одноадресного розсилання в залежності від умов |
||
|
Резервування _ |
Резервування контролерів доступу за схемою 1+1 з аварійним перемиканням |
√ |
|
|
Інтелектуальне спільне використання точок доступу різними контролерами доступу |
√ |
||
|
Видалені крапки доступу |
√ |
||
|
Управління та розгортання _ |
Мережеве управління |
WEB , SNMP v 1/ v 2/ v 3, RMON та інші |
|
|
Розгортання мережі |
Web , інтерфейс командного рядка, Telnet , FTP та інші |
||
|
Розташування по WiFi |
Розташування за CUPID |
√ |
|
|
Екологічні характеристики _ |
Відключення радіоінтерфейсів точок доступу за розкладом |
√ |
|
|
Відключення бездротових служб за розкладом |
√ |
||
|
Регулювання потужності на рівні пакета ( PPC ) |
√ |
||
|
Програми WLAN |
Ping по радіоканалу |
√ |
|
|
Віддалений збір та аналіз даних |
√ |
||
|
Захист спектра в реальному часі ( RTSG ) |
√ |
||
|
Інтелектуальна поінформованість про програми бездротової мережі ( WIAA ) |
Підтримується / міжмережевий екран із контролем стану з'єднань |
||
|
Налаштування справедливою пересилання пакетів |
√ |
||
|
Придушення пересилання пакетів 802.11n |
√ |
||
|
Обмеження вхідного трафіку на рівні доступу |
√ |
||
|
Спільне використання каналу з іншими точками доступу |
√ |
||
|
Багаторазове використання каналу з іншими точками доступу |
√ |
||
|
Алгоритм регулювання швидкості передачі через бездротовий інтерфейс |
√ |
||
|
Відкидання пакетів бездротової мережі при слабкому сигналі |
√ |
||
|
Заборона доступу для користувачів із слабким сигналом |
√ |
||
|
Вимкнення кешування багатоадресних пакетів |
√ |
||
|
Відображення стану миготінням (лише деякі точки доступу) |
√ |
||
|
Нові функції |
Політики пересилання |
√ |
|
|
Пул мереж VLAN |
√ |
||
|
Шлюз Bonjour |
√ |
||
|
802.11w |
√ |
||
|
802.11k |
√ |
||
|
Hotspot2.0 (802.11u) |
√ |
||
|
Трансляція мережевих адрес (NAT) |
√ |
||
|
VPN |
√ |
||
Доставка
Доставка здійснюється по всій території України послугами кур'єрської служби "Нова Пошта" за тарифами перевізника.
Оплата
Безготівковий розрахунок за рахунком-фактурою через будь-яке відділення банку або інтернет-банкінгу (для юр. і фіз. осіб).
Гарантія
Гарантія надається на термін від 2 тижнів до 60 місяців в залежності від сервісної політики виробника.